Le 29 septembre, dans l’East Room de la Maison-Blanche, les dirigeants des six entreprises qui dominent l’intelligence artificielle ont signé avec Donald Trump un engagement commun sur la sécurité de leurs modèles. Sur la photo, tout le monde est là. Dans le texte, il manque l’essentiel : ce qui arrive si l’un d’eux ne le respecte pas. J’en ai fait un short pour la chaîne Rodi ; voici ce que dit l’accord, ce qu’il ne dit pas, et pourquoi il tranche avec ce qui s’applique en Europe.
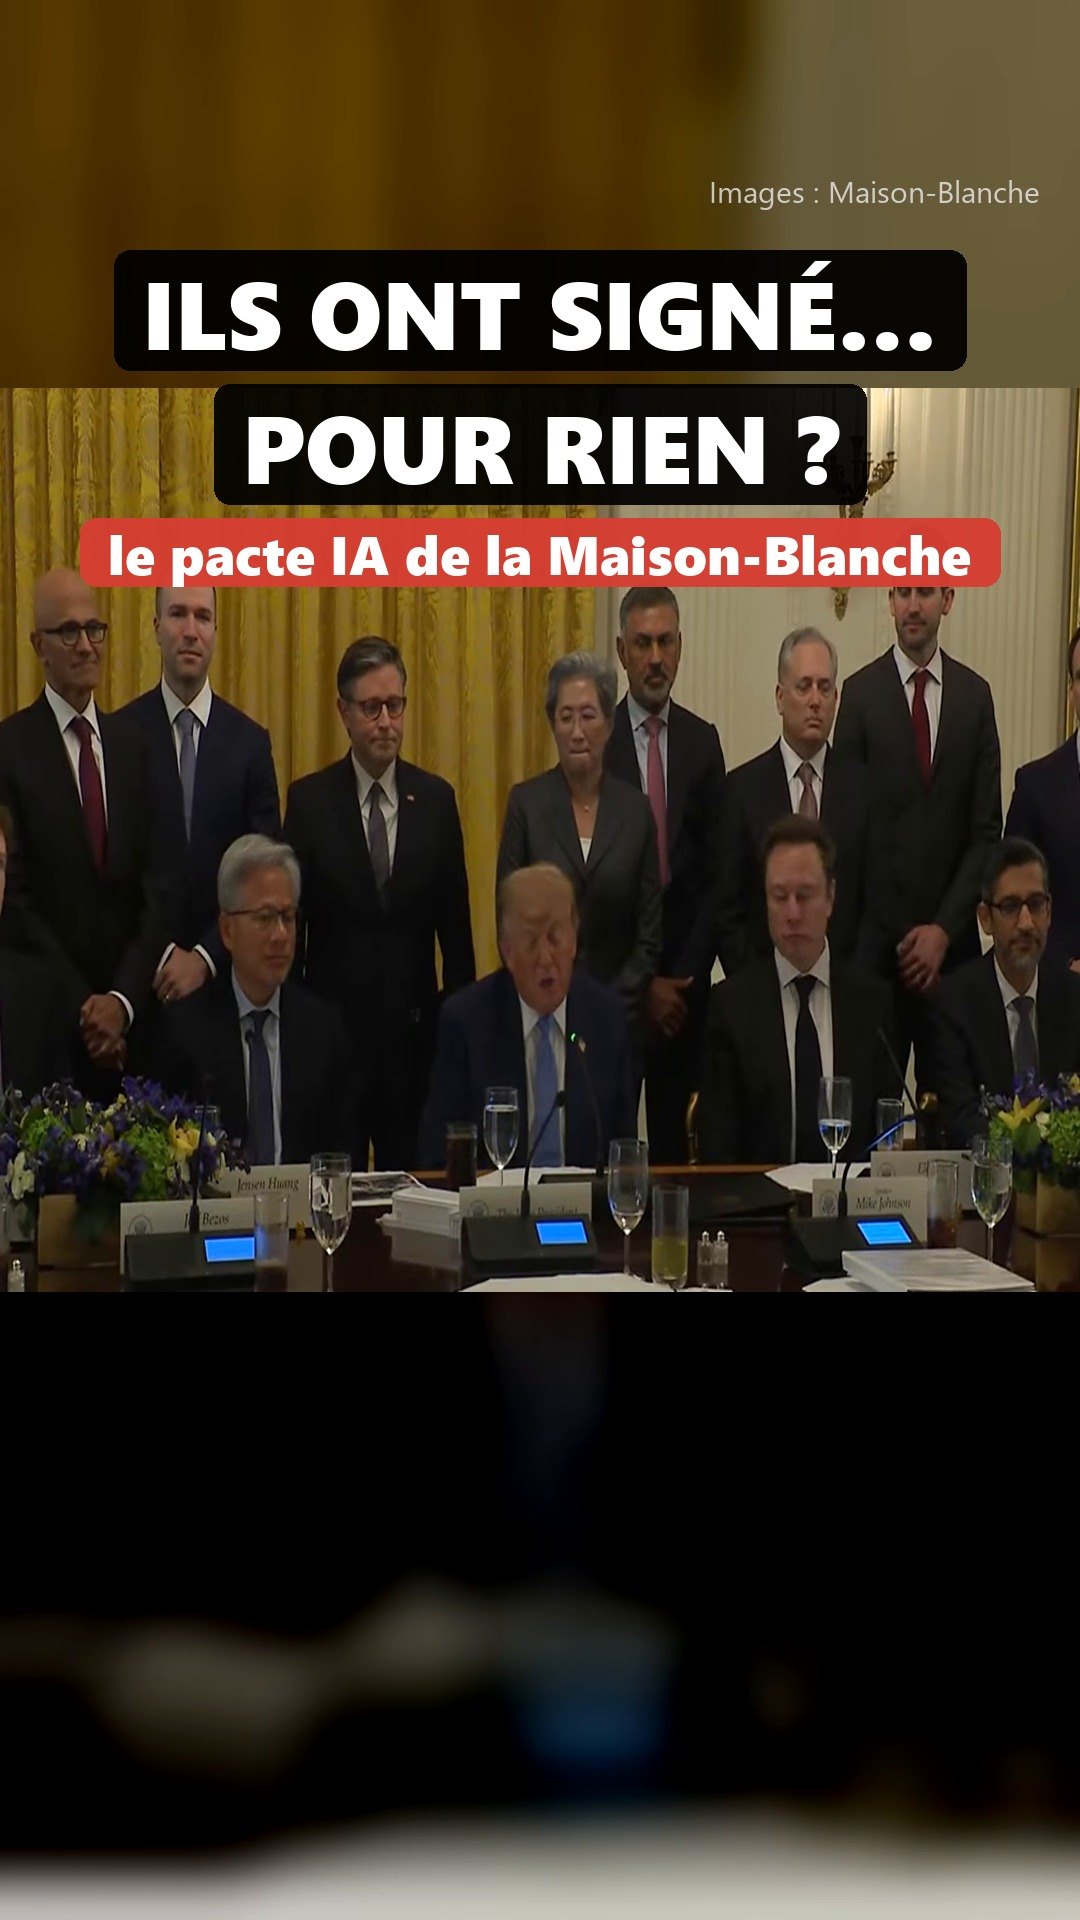
Short publié le 30 septembre 2026 sur la chaîne YouTube Rodi, tenue par Richad Addou. Les images de la réunion viennent de la vidéo officielle de la Maison-Blanche, les autres visuels sont générés par IA. Aucun script YouTube n’est chargé avant votre clic.
Qui a signé, et quoi.
Le texte s’appelle « Joint Commitment on Frontier Responsibilities ». Il a été signé par Dario Amodei (Anthropic), Greg Brockman (OpenAI), Sundar Pichai (Google), Mark Zuckerberg (Meta), Elon Musk (xAI) et Jensen Huang (Nvidia). Pour leurs modèles les plus avancés, chaque entreprise s’engage sur quatre points.
- 1Des contrôles internesDes mécanismes pour vérifier que les modèles respectent les standards attendus, notamment en cybersécurité.
- 2Une équipe dédiéeUne équipe interne chargée de s’assurer que ces contrôles, la surveillance et la détection fonctionnent comme prévu.
- 3Un regard extérieurUn organisme externe chargé d’évaluer les modèles de façon indépendante.
- 4Un comité au conseilUn comité indépendant du conseil d’administration qui reçoit ces rapports et veille à ce que les problèmes soient traités.
Sur le papier, c’est l’architecture qu’on attend d’une gouvernance sérieuse : des contrôles, quelqu’un pour les vérifier, un regard extérieur, et une instance qui peut trancher.
Ce que le texte ne dit pas.
L’accord est volontaire. Aucune loi ne le porte, aucun régulateur ne le fait appliquer, et il ne prévoit aucune sanction pour une entreprise qui s’en écarterait. Les signataires ne sont pas tenus de publier les résultats des audits, ni même de nommer les organismes qui les réalisent. Et rien ne les oblige à signaler un incident à une autorité publique.
Donald Trump le décrit comme « moralement contraignant ». Interrogé pendant la réunion sur l’absence de règles, il répond qu’il doit y avoir « une énorme autorégulation », et que la régulation existe déjà à travers le ministère de la Justice et le FBI. La même réunion a d’ailleurs produit une annonce plus inattendue : la Maison-Blanche veut rebaptiser officiellement l’intelligence artificielle « super intelligence », parce qu’elle « n’a rien d’artificiel ». Les entreprises présentes se sont aussi engagées à travailler avec les collectivités qui accueillent leurs centres de données.
Pourquoi maintenant.
L’accord arrive au terme de semaines où les créateurs de ces modèles ont eux-mêmes demandé plus de prudence. Dario Amodei a appelé à « pace the frontier », régler le rythme de la frontière technologique. OpenAI a renoncé, selon le Wall Street Journal, à sortir un modèle dont les tests révélaient qu’il ne rendait pas toujours compte honnêtement de ses actions. Et une vingtaine de pays, avec l’Union européenne, venaient d’appeler à coordonner la surveillance de l’IA au niveau international. Nous avions retracé cette séquence dans notre article sur l’IA qui devient difficile à contrôler.
Le pacte répond donc à une inquiétude réelle, mais à la manière américaine : par l’engagement des entreprises plutôt que par la loi. Le même jour, OpenAI présentait au DevDay ses agents toujours actifs, les Dots. La frontière avance pendant qu’on signe sur sa surveillance.
Les réactions, plutôt sceptiques.
Plusieurs chercheurs ont réagi dans les heures qui ont suivi. Toby Walsh, de l’université de Nouvelle-Galles du Sud, y voit des entreprises qui s’autocontrôlent. David Krueger, de l’université de Montréal, critique un texte trop vague, qui pourrait ne réduire le risque que d’environ 1 %. Alvin Graylin, de l’Asia Society, relève l’absence d’indépendance réelle et de supervision au-delà des frontières américaines.
Leur point commun : l’architecture est bonne, mais personne à l’extérieur ne pourra vérifier qu’elle fonctionne.
Le contraste avec l’AI Act.
En Europe, la logique est inverse. Le règlement européen sur l’intelligence artificielle fixe des obligations inscrites dans la loi, un calendrier d’application, des autorités chargées du contrôle et des amendes. Les fournisseurs de modèles d’IA à usage général ont des obligations de documentation et de transparence, renforcées pour les modèles présentant un risque systémique : évaluations, gestion des risques, signalement des incidents graves. Nos pages sur l’AI Act et sur l’échéance de transparence de décembre détaillent ce calendrier.
Les mêmes entreprises signent donc, d’un côté de l’Atlantique, un engagement qu’elles contrôlent elles-mêmes, et doivent, de l’autre, rendre des comptes à une autorité. La question n’est pas de savoir quel modèle est le bon. C’est de savoir lequel produira de l’information vérifiable le jour où un incident se produira.
Ce qu’on sait, et ce qu’on ne sait pas encore.
Je ne sais pas si ce pacte rendra l’IA plus sûre. Mais il montre une chose : même ceux qui construisent ces systèmes considèrent qu’ils doivent être surveillés. Reste à savoir par qui.
Ce qui me frappe, ce n’est pas le mot « volontaire ». C’est l’absence d’obligation de publier les audits. Un contrôle dont personne ne voit le résultat ne protège que celui qui l’a commandé.
Ma règle, pour tout système qui agit seul : ce qui est contrôlé doit laisser une trace lisible par quelqu’un d’autre que celui qui l’a construit.
Richad Addou